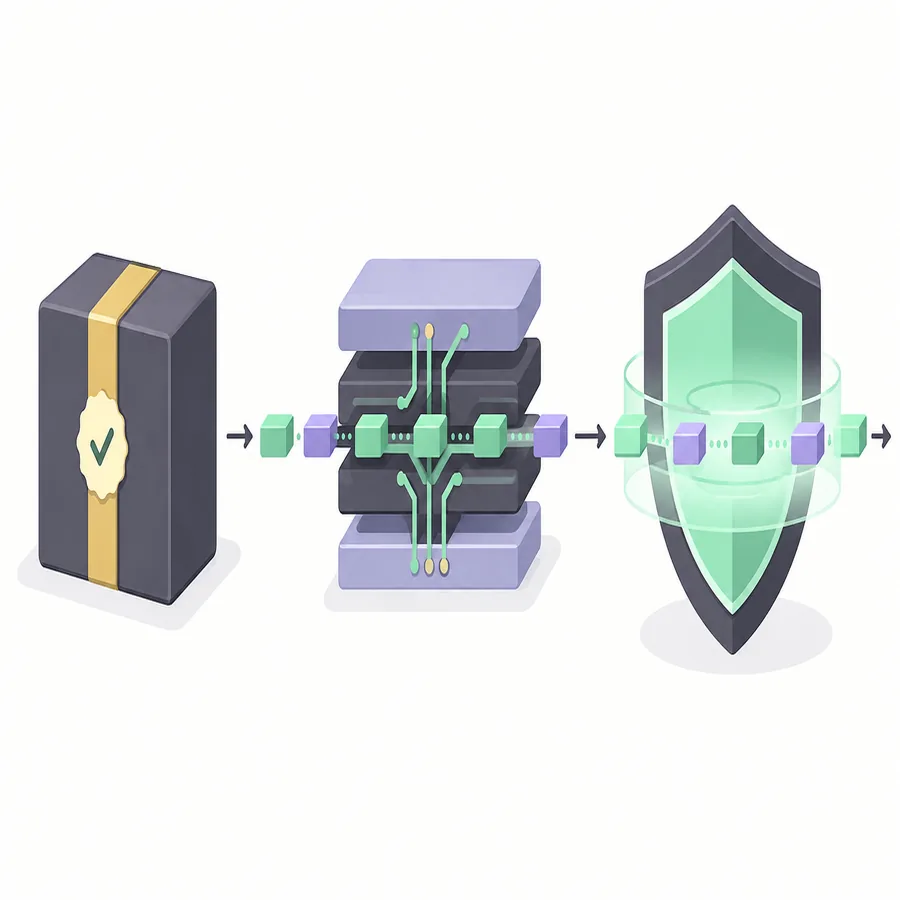
Pour une alerte Windows Defender avec Clumsy, commencez par la provenance, pas par une exclusion. Comparez tag, nom du ZIP, octets et SHA-256 au release officiel 0.3. Examinez ensuite ce que Windows Security a détecté et où. Sur un appareil géré, contactez l’administrateur ; ne désactivez pas Defender et ne téléchargez pas un paquet 0.4/0.6 modifié.
01
Pourquoi une alerte Windows Defender peut apparaître avec Clumsy
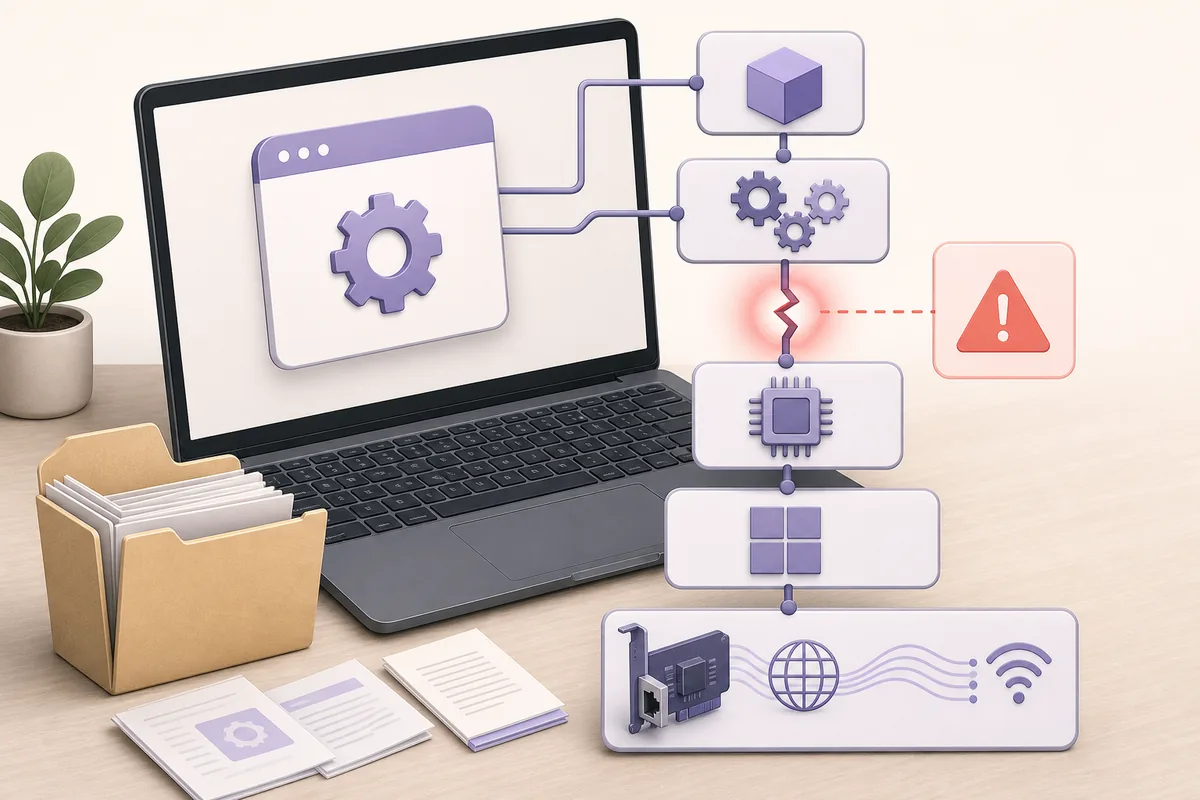
Clumsy n’est pas un simple indicateur de débit. Il utilise WinDivert pour placer le trafic correspondant dans un parcours contrôlé et peut retarder, supprimer, dupliquer, réordonner ou modifier les paquets. Une alerte peut donc viser un pilote ou une règle de comportement plutôt qu’une application ordinaire.
La protection peut combiner réputation, comportement, règles de pilotes et inspection de l’archive. L’alerte peut concerner l’exécutable, le pilote, un dossier temporaire ou l’usage. Notez le nom de la détection et le chemin : une alerte générique ne prouve ni malware ni sécurité.
Consultez la documentation WinDivert et le guide du site pour vérifier Clumsy sur GitHub.
02
Vérifiez le téléchargement officiel de Clumsy avant de décider
La première question n’est pas « comment supprimer l’alerte ? », mais « quel fichier ai-je téléchargé et puis-je le rattacher au release publié ? ».
Le release officiel vérifié est Clumsy 0.3 du dépôt GitHub jagt/clumsy. Il propose des archives Win32 et Win64 en variantes A, B et C. Les notes indiquent des signatures WinDivert différentes, mais les mêmes fonctions. Commencez avec l’architecture des Informations système et l’archive A, sauf procédure approuvée différente.
Utilisez la page officielle du release 0.3, pas une page à compte à rebours, un miroir ou un installateur repackagé. Si le nom, la taille ou le SHA-256 complet ne correspondent pas, mettez le fichier en quarantaine et récupérez-en une copie propre.
| Vérification | À noter | Pourquoi c’est important |
|---|---|---|
| Dépôt | jagt/clumsy et tag 0.3 | Sépare l’asset du projet d’un miroir au nom similaire. |
| Archive | Win32/Win64, variante A/B/C et nom exact | L’architecture et la signature changent l’artefact évalué. |
| Taille | Nombre complet d’octets du ZIP | Un fichier tronqué ou recomposé peut garder le même nom. |
| Hash | SHA-256 complet du relevé vérifié | Le digest compare les octets, pas seulement l’étiquette. |
| Contexte | Détection, chemin et événement de sécurité | Le produit peut réagir au pilote ou au comportement. |
Le release officiel établit la provenance, mais aucune politique ne doit forcément autoriser un pilote de détournement de paquets. Gardez ces décisions séparées.
03
Lisez ce que Windows Security a réellement détecté
Ouvrez Sécurité Windows et consultez l’historique de protection. Notez détection, fichier, chemin, action et heure. Un pilote en quarantaine, une alerte de réputation sur le ZIP et un blocage d’entreprise sont différents : copiez les détails avant d’effacer l’historique.
Vérifiez si le chemin appartient à l’archive contrôlée ou à un dossier temporaire. Une alerte du release officiel mérite un examen ; celle d’un miroir inconnu justifie l’arrêt. Ne restaurez pas un fichier parce qu’il contient « clumsy » ou qu’un commentaire parle de faux positif.
Si la détection reste incompréhensible, conservez son texte exact et demandez l’avis de l’administrateur ou de l’équipe sécurité.
- Enregistrer l’événementSauvegardez le nom, le chemin, l’action et l’heure avant toute restauration ou suppression.
- Comparer la provenanceRapprochez le fichier du dépôt, du tag, du nom, de la taille et du SHA-256 officiels.
- Vérifier le responsableDéterminez si l’appareil est personnel, de laboratoire ou géré par une organisation.
- Choisir une réponse contrôléeSuivez la procédure approuvée ; une exclusion ne doit pas être le premier diagnostic.
04
Distinguez une alerte officielle d’un fichier repackagé
Après un blocage, chercher un numéro de version supérieur est une erreur fréquente. Les résultats peuvent mentionner 0.4, 0.4 v2 ou 0.6, mais l’historique officiel de jagt/clumsy vérifié s’arrête à 0.3. Un nombre supérieur ne prouve pas une nouvelle build officielle.
Si le fichier vient d’un site tiers, arrêtez le test et revenez au release officiel. N’utilisez pas un installateur qui ajoute un wrapper, modifie les fichiers ou demande de désactiver la protection. Un binaire interne doit être traité comme un autre artefact : notez dépôt, commit, build, réviseur et checksum.
Une équipe sécurité peut examiner une archive connue avec un hash reproductible, pas un ZIP dont l’éditeur et le contenu restent inconnus.
- Le dépôt et le tag officiels sont visibles.
- L’architecture et le nom correspondent à l’asset du release.
- Le SHA-256 complet correspond aux octets enregistrés.
- Aucun installateur, wrapper ou exécutable inexpliqué n’a été ajouté.
- Le test possède un responsable et un plan de récupération réversible.
05
Choisissez la réponse adaptée au contexte de l’appareil
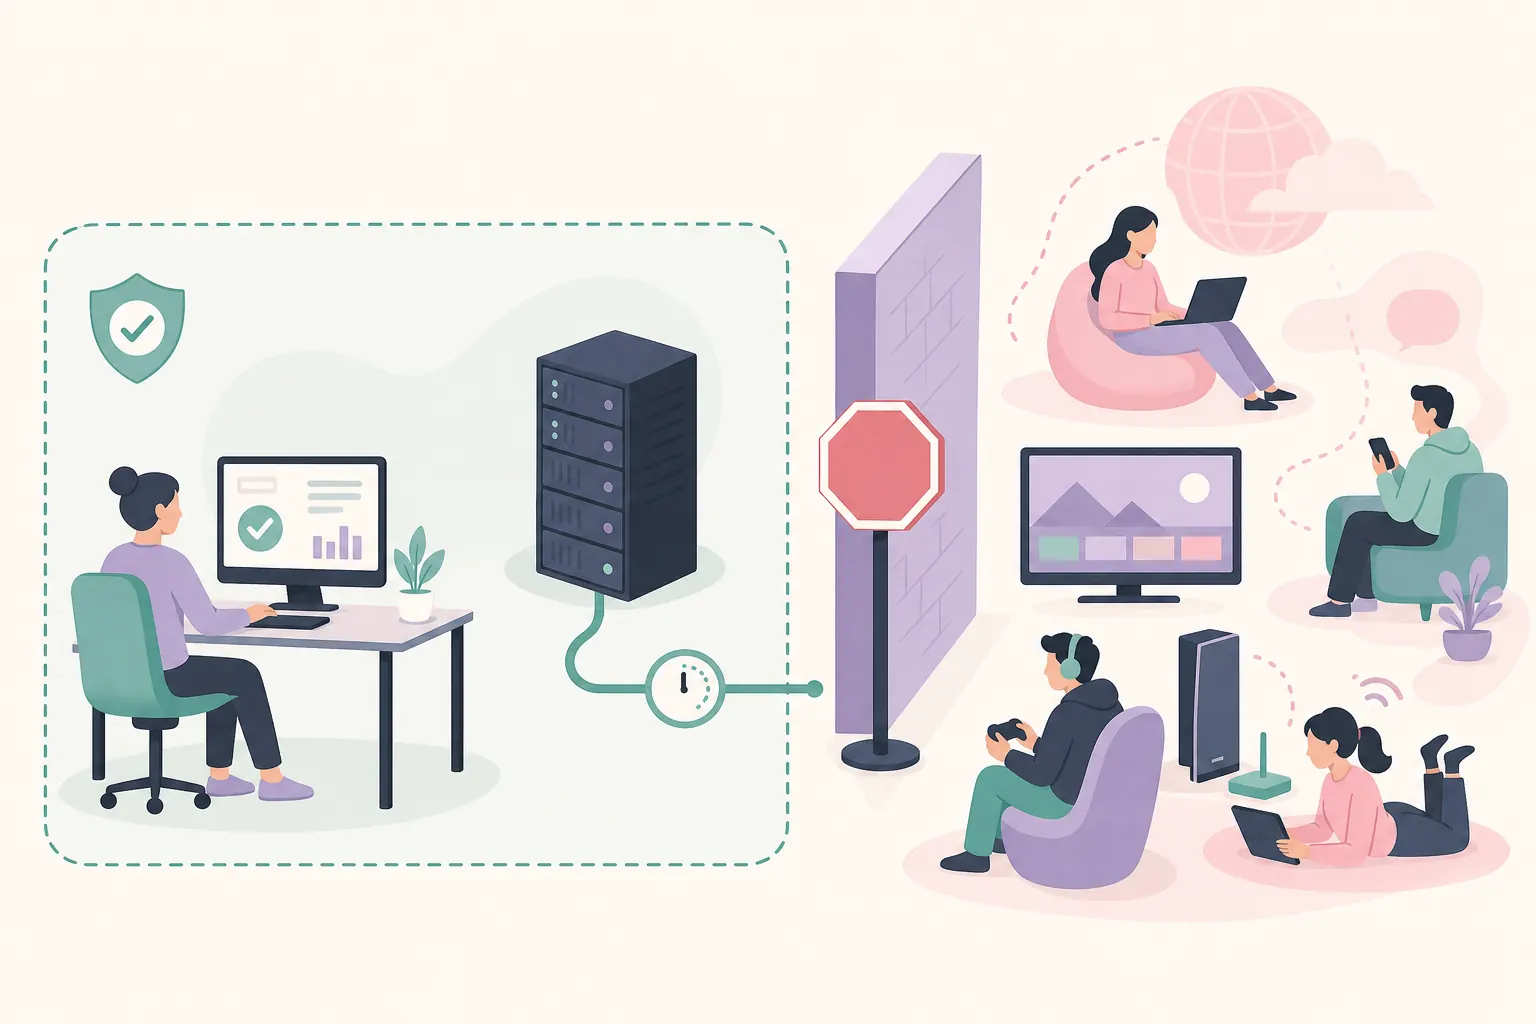
Il n’existe pas de réponse universelle à « autoriser ». Un laboratoire, un PC familial et un endpoint d’entreprise ont des risques différents. Choisissez l’action la plus limitée pour un test autorisé et gardez le réglage original.
Sur un appareil géré, envoyez à l’administrateur URL, nom, hash, détection et but du test au lieu de changer la politique.
| Situation | Étape plus sûre | À éviter |
|---|---|---|
| Archive vérifiée sur un PC de labo approuvé | Demander une autorisation temporaire et limitée avec retour documenté. | Exclusion permanente du dossier de téléchargements. |
| Ordinateur d’entreprise ou d’école | Transmettre la source, le hash et l’événement à IT/sécurité. | Modifier Defender ou supprimer un pilote sans accord. |
| Miroir inconnu ou fichier modifié | Le mettre en quarantaine ou le supprimer puis revenir au release officiel. | Le restaurer parce qu’un forum parle de faux positif. |
| Blocage répété après vérification | Collecter la build Windows et le nom de détection pour examen. | Télécharger des builds au hasard jusqu’à ce que l’une fonctionne. |
06
Si un test approuvé exige une exception temporaire
Seul le propriétaire de l’appareil ou un administrateur autorisé doit valider une restauration ou une exclusion. Limitez-la au dossier extrait ou au fichier vérifié, fixez une fenêtre de temps et supprimez-la après le test. Notez l’approbateur, le hash contrôlé et la manière de restaurer la protection.
N’excluez pas le dossier Téléchargements, le profil utilisateur entier ni tous les ZIP. Si le produit ne permet pas un périmètre étroit, utilisez une machine virtuelle ou un PC de laboratoire approuvé plutôt que d’affaiblir un poste de production.
Après l’accord, effectuez un petit test, sélectionnez Stop, fermez Clumsy et vérifiez le retour au comportement réseau normal. Recommencez la vérification de la source et du hash si le fichier change.
Notez le responsable, la durée et la procédure de retour.
07
Quand l’alerte est suivie du code d’erreur 3 de Clumsy
Une alerte Defender et le code d’erreur 3 peuvent apparaître dans la même session, mais ils ne désignent pas la même cause. Le code 3 signifie souvent que Clumsy n’a pas pu lancer son parcours de filtrage WinDivert. Une extraction incomplète, des fichiers manquants, les permissions ou un conflit de service peuvent intervenir même si le ZIP est vérifié.
Fermez Clumsy et les autres outils de paquets, contrôlez l’extraction officielle complète et utilisez un accès administrateur autorisé. Si WinDivert ne démarre pas ou ne peut pas être supprimé, conservez le message et identifiez le propriétaire du service avant toute modification.
Consultez le guide dédié au code d’erreur 3 de Clumsy pour le service. Cette page reste centrée sur la décision de sécurité : vérifier l’artefact, comprendre la détection et prévenir le propriétaire.
08
Terminez le test avec une preuve de récupération
Avant d’activer Clumsy, notez une action normale de l’application. Pendant le test approuvé, ne changez qu’une condition à la fois et gardez le filtre étroit. À la fin, sélectionnez Stop, fermez l’application et répétez l’action de référence. Si le comportement reste anormal, contrôlez VPN, proxy, pare-feu et autres outils réseau.
Pour un examen reproductible, rassemblez la build Windows, la version Clumsy, le nom de l’archive, le SHA-256, le texte de détection, le responsable de l’exception, le filtre, les valeurs des modules et le résultat de récupération. Retirez les informations sensibles avant de partager le rapport.
Si l’échec reste reproductible avec un asset officiel vérifié, utilisez le tracker d’issues officiel ou le canal du fournisseur de sécurité. Le guide d’utilisation de Clumsy explique comment répéter le test.
- Sauvegarder la référence avant l’altération.
- Garder un filtre et une modification par exécution.
- Sélectionner Stop et prouver le retour à la normale.
- Supprimer l’autorisation temporaire après le test.
- Partager des preuves exactes plutôt qu’une affirmation non vérifiée.
Questions fréquentes
FAQ Clumsy et Windows Defender
Clumsy est-il un malware parce que Windows Defender le signale ?
Pas nécessairement. Clumsy utilise WinDivert pour certains paquets, donc la protection peut examiner son pilote ou son comportement. Vérifiez la source, l’archive et le SHA-256, puis lisez la détection.
Dois-je désactiver Windows Defender pour exécuter Clumsy ?
Non. Ne désactivez pas la protection comme solution générale. Le propriétaire d’un laboratoire peut étudier une exception temporaire et limitée ; un appareil géré doit passer par IT ou la sécurité.
Comment vérifier un téléchargement Clumsy ?
Utilisez le release officiel 0.3, contrôlez l’architecture et la variante A/B/C, comparez la taille et calculez le SHA-256 complet. Ne faites pas confiance au seul nom d’un miroir.
Pourquoi Clumsy a-t-il besoin d’un pilote ?
Clumsy dépend de WinDivert pour faire correspondre et réinjecter des paquets pendant des tests de latence, de perte et d’autres conditions contrôlées. Ce fonctionnement bas niveau est davantage inspecté.
Windows 11 change-t-il la décision de Defender ?
Le README officiel liste Windows 7, 8 et 10 sans promettre Windows 11. Examinez la build, la politique et l’état du pilote ; ne prenez pas un paquet non officiel pour une correction.
Faut-il télécharger Clumsy 0.4 ou 0.6 après l’alerte ?
Non. L’historique officiel vérifié le 15 septembre 2026 s’arrête à 0.3. Les numéros supérieurs vus ailleurs ne sont pas des correctifs officiels vérifiés.