Para um alerta do Windows Defender no Clumsy, comece pela procedência, não por uma exclusão. Compare tag, nome do ZIP, bytes e SHA-256 com o release oficial 0.3. Depois confira o que o Windows Security detectou e onde. Em um dispositivo gerenciado, procure o administrador; não desative o Defender nem baixe um pacote 0.4/0.6 modificado.
01
Por que um alerta do Windows Defender pode aparecer no Clumsy
O Clumsy não é apenas um medidor de velocidade. Usa o WinDivert para colocar tráfego correspondente em um caminho controlado e pode atrasar, descartar, duplicar, reordenar ou alterar pacotes. Um alerta pode estar ligado a um driver ou regra de comportamento, não a um aplicativo comum.
A proteção pode combinar reputação, comportamento, regras de driver e inspeção do arquivo. O alerta pode mencionar executável, driver, pasta temporária ou uso. Anote a detecção e o caminho: um alerta genérico não prova malware nem garante segurança.
A documentação do WinDivert explica o funcionamento do driver. Para a origem do Clumsy, consulte o guia de verificação do Clumsy no GitHub.
02
Verifique o download oficial do Clumsy antes de decidir
A primeira pergunta não é “como desligo o alerta?”, mas “qual arquivo baixei e consigo ligá-lo ao release publicado?”.
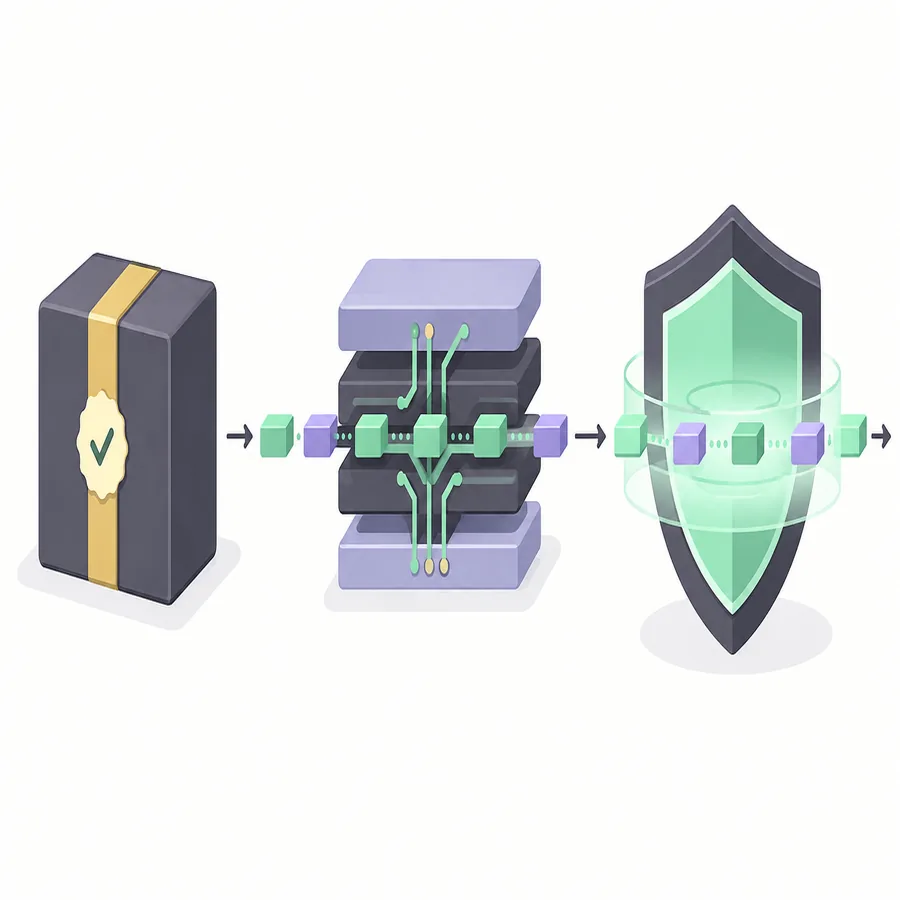
O release oficial verificado é o Clumsy 0.3, no repositório jagt/clumsy. Ele oferece ZIP Win32 e Win64 nas variantes A, B e C. As notas dizem que as assinaturas WinDivert mudam, mas as funções são as mesmas. Comece pela arquitetura das Informações do sistema e pelo arquivo A, salvo indicação diferente do procedimento autorizado.
Use a página oficial do release 0.3, não uma página com contagem regressiva, um mirror ou um instalador repackaged. Se nome, tamanho ou SHA-256 completo não coincidirem, coloque o arquivo em quarentena e baixe uma cópia limpa pela fonte oficial.
| Verificação | O que registrar | Por que importa |
|---|---|---|
| Repositório | jagt/clumsy e tag 0.3 | Separa o arquivo do projeto de um mirror com nome parecido. |
| Arquivo | Win32/Win64, variante A/B/C e nome exato | Arquitetura e assinatura mudam o artefato avaliado. |
| Tamanho | Quantidade completa de bytes do ZIP | Um arquivo truncado ou remontado pode manter o mesmo nome. |
| Hash | SHA-256 completo do registro verificado | O digest compara os bytes, não apenas o rótulo. |
| Contexto | Detecção, caminho e evento de segurança | O produto pode reagir ao driver ou ao comportamento. |
O release oficial comprova a procedência, mas nenhuma política precisa permitir um driver de desvio de pacotes. Mantenha as decisões separadas.
03
Leia o que o Windows Security realmente detectou
Abra a Segurança do Windows e consulte o Histórico de proteção. Registre detecção, arquivo, caminho, ação e horário. Um driver em quarentena, um alerta de reputação do ZIP e um bloqueio da empresa são eventos diferentes; copie os detalhes antes de limpar o histórico.
Confira se o caminho pertence ao arquivo verificado ou a uma pasta temporária. Um release oficial ainda merece análise; um mirror desconhecido é motivo para parar. Não restaure um arquivo porque contém “clumsy” ou um comentário o chama de falso positivo.
Se não entender a detecção, salve o texto exato e peça ajuda ao administrador ou à equipe de segurança.
- Registre o eventoSalve nome, caminho, ação e horário antes de restaurar ou excluir qualquer coisa.
- Compare a procedênciaRelacione o arquivo ao repositório, à tag, ao nome, ao tamanho e ao SHA-256 oficiais.
- Confirme o responsávelDefina se o dispositivo é pessoal, de laboratório ou gerenciado por uma organização.
- Escolha uma resposta controladaSiga o procedimento aprovado; uma exclusão não deve ser o primeiro diagnóstico.
04
Separe um alerta legítimo de um arquivo repackaged
Procurar uma versão maior após um bloqueio é um erro comum. Os resultados podem mencionar 0.4, 0.4 v2 ou 0.6, mas o histórico oficial verificado termina no 0.3. Um número maior não prova uma build oficial mais nova.
Se o arquivo veio de terceiros, pare o teste e volte ao release oficial. Não use instalador que adicione wrapper, altere arquivos ou peça para desligar a proteção. Um binário interno deve ser tratado como outro artefato, com repositório, commit, build, revisor e checksum registrados.
A equipe de segurança pode revisar um arquivo conhecido com hash reproduzível, não um ZIP cujo editor e conteúdo são desconhecidos.
- O repositório e a tag oficial estão visíveis.
- A arquitetura e o nome coincidem com o asset do release.
- O SHA-256 completo coincide com os bytes registrados.
- Nenhum instalador, wrapper ou executável sem explicação foi adicionado.
- Existe um responsável e um plano de recuperação reversível.
05
Escolha a resposta de acordo com o dispositivo
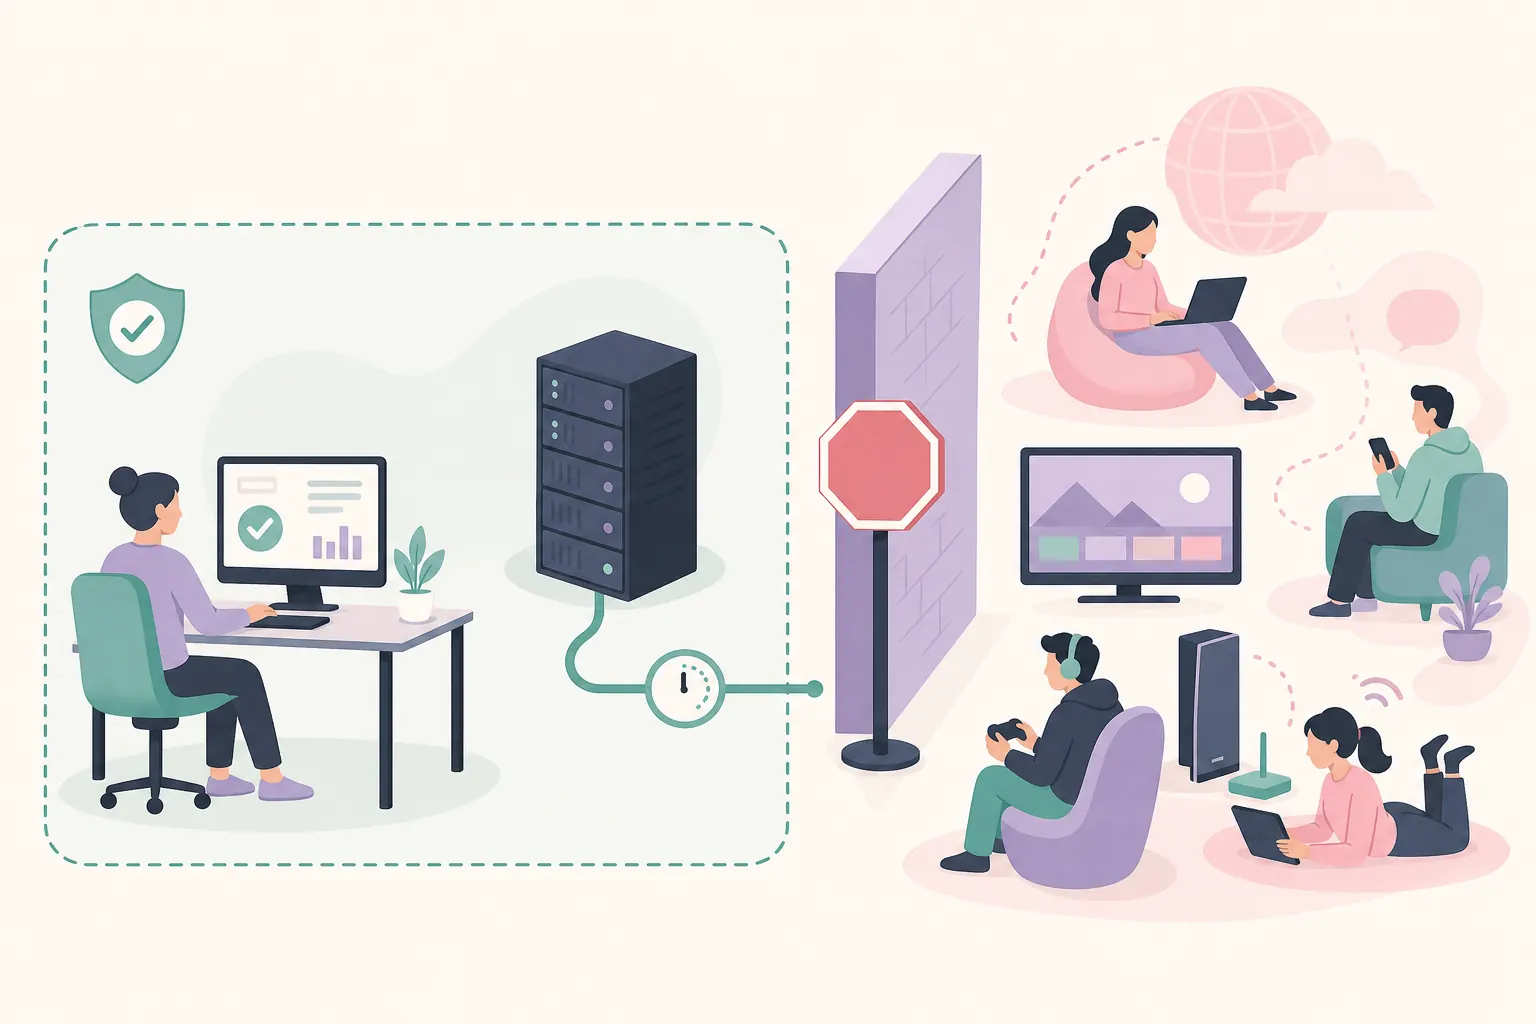
Não existe uma resposta universal para “permitir”. Um laboratório, um PC doméstico e um endpoint corporativo têm riscos diferentes. Use a resposta mais limitada para um teste autorizado e mantenha a configuração original.
Em um dispositivo gerenciado, envie ao administrador URL, nome, hash, detecção e objetivo do teste em vez de mudar a política.
| Situação | Próximo passo seguro | Evite |
|---|---|---|
| Arquivo verificado em um PC de laboratório aprovado | Peça uma aprovação temporária e limitada, com reversão documentada. | Exclusão permanente da pasta de downloads. |
| Computador de empresa ou escola | Entregue fonte, hash e evento à TI/segurança. | Alterar o Defender ou apagar um driver sem autorização. |
| Mirror desconhecido ou arquivo alterado | Coloque em quarentena ou exclua e volte ao release oficial. | Restaurar porque um fórum chamou de falso positivo. |
| Bloqueio repetido após a verificação | Colete a build do Windows e o nome da detecção para análise. | Baixar builds aleatórias até uma funcionar. |
06
Se um teste aprovado precisar de uma exceção temporária
Somente o dono do dispositivo ou um administrador autorizado deve aprovar uma restauração ou exclusão. Limite-a à pasta extraída ou ao arquivo verificado, defina uma janela de tempo e remova-a depois do teste. Registre quem aprovou, qual hash foi analisado e como a proteção será restaurada.
Não exclua a pasta Downloads, o perfil inteiro do usuário nem todos os ZIP. Se o produto não oferecer um escopo estreito, use uma VM ou um PC de laboratório aprovado em vez de enfraquecer uma máquina de produção.
Depois da aprovação, faça um teste pequeno, selecione Stop, feche o Clumsy e confirme que a conexão normal voltou. Repita a verificação da fonte e do hash sempre que o arquivo mudar.
Registre o responsável, o período e como desfazer a exceção.
07
Quando o alerta é seguido pelo error code 3 do Clumsy
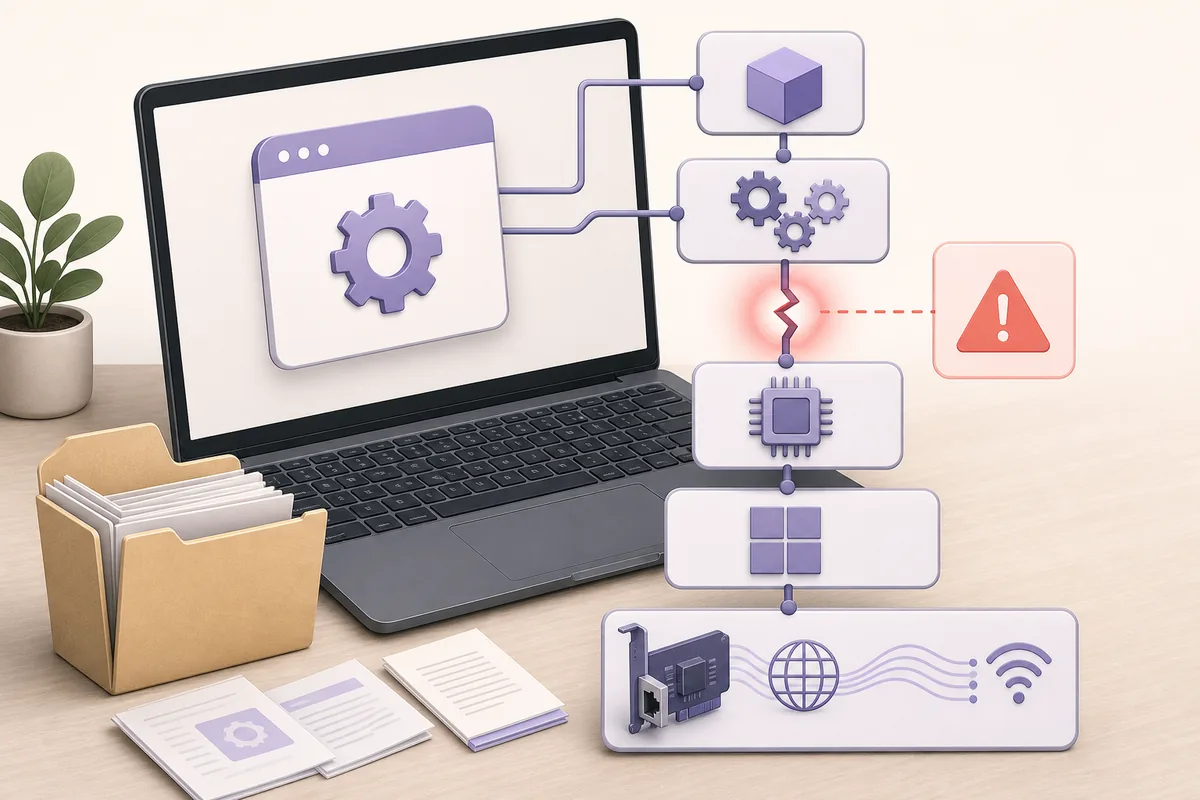
Um alerta do Defender e o error code 3 podem aparecer na mesma sessão, mas não representam o mesmo diagnóstico. O error code 3 geralmente indica que o Clumsy não conseguiu iniciar o caminho de filtragem do WinDivert. Extração incompleta, arquivos ausentes, permissões ou conflito de serviço podem contribuir mesmo quando o ZIP foi verificado.
Feche o Clumsy e outras ferramentas de pacotes, confira a extração oficial completa e use acesso de administrador autorizado. Se o WinDivert não iniciar ou não puder ser removido, salve a mensagem e identifique o dono do serviço antes de alterar qualquer coisa.
Use o guia detalhado do error code 3 do Clumsy para o serviço. Esta página permanece focada na decisão de segurança: verificar o artefato, entender a detecção e envolver o responsável.
08
Finalize o teste com evidência de recuperação
Antes de ativar o Clumsy, registre uma ação normal do aplicativo. Durante o teste aprovado, altere uma condição por vez e mantenha o filtro restrito. Ao terminar, selecione Stop, feche o aplicativo e repita a ação de referência. Se o comportamento continuar anormal, verifique VPN, proxy, firewall e outras ferramentas de rede.
Para uma análise reproduzível, reúna build do Windows, versão do Clumsy, nome do arquivo, SHA-256 completo, texto da detecção, responsável pela exceção, filtro, valores dos módulos e resultado da recuperação. Remova dados sensíveis antes de compartilhar o relatório.
Se a falha continuar com um asset oficial verificado, use o rastreador oficial de issues ou o canal do fornecedor de segurança. O guia de uso do Clumsy mostra como repetir o teste.
- Salve a linha de base antes da alteração.
- Use um filtro e uma mudança por execução.
- Selecione Stop e prove que o comportamento normal voltou.
- Remova a aprovação temporária depois do teste.
- Compartilhe evidências exatas, não uma afirmação de segurança sem verificação.
Perguntas frequentes
FAQ sobre Clumsy e Windows Defender
O Clumsy é malware porque o Windows Defender o sinaliza?
Não necessariamente. O Clumsy usa WinDivert para pacotes selecionados, então a proteção pode analisar o driver ou o comportamento. Verifique a fonte, o arquivo e o SHA-256 e leia a detecção.
Devo desativar o Windows Defender para executar o Clumsy?
Não. Não desative a proteção como solução geral. O dono de um laboratório pode avaliar uma exceção temporária e limitada; dispositivos gerenciados devem passar pela TI ou segurança.
Como verifico um download do Clumsy?
Use o release oficial 0.3, confira arquitetura e variante A/B/C, compare o tamanho e calcule o SHA-256 completo. Não confie somente no nome de um mirror.
Por que o Clumsy precisa de um driver?
O Clumsy depende do WinDivert para combinar e reinjetar pacotes durante testes de latência, perda e outras condições controladas. Esse comportamento de baixo nível recebe mais inspeção.
O Windows 11 muda a decisão do Defender?
O README oficial lista Windows 7, 8 e 10, sem prometer Windows 11. Analise build, política e estado do driver; não trate um pacote não oficial como correção.
Devo baixar o Clumsy 0.4 ou 0.6 depois do alerta?
Não. O histórico oficial verificado em 15 de setembro de 2026 termina no 0.3. Números maiores encontrados em outros sites não são correções oficiais verificadas.