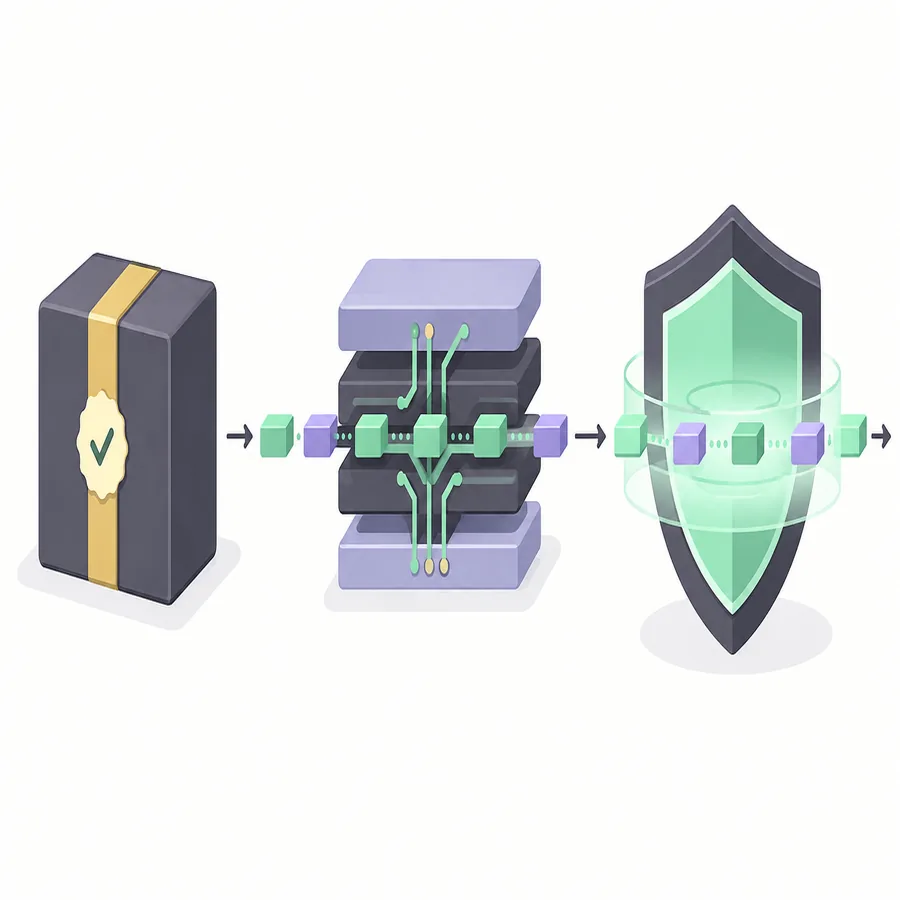
Bei einer Windows-Defender-Warnung für Clumsy beginnt die Prüfung mit der Herkunft, nicht mit einer Ausnahme. Vergleichen Sie Release-Tag, ZIP-Name, Bytegröße und vollständigen SHA-256-Hash mit dem offiziellen Release 0.3. Prüfen Sie danach, was Windows-Sicherheit erkannt hat und an welchem Ort. Auf verwalteten Geräten den Administrator einbeziehen; Defender nicht deaktivieren und kein verändertes 0.4/0.6-Paket laden.
01
Warum eine Windows-Defender-Warnung bei Clumsy erscheinen kann
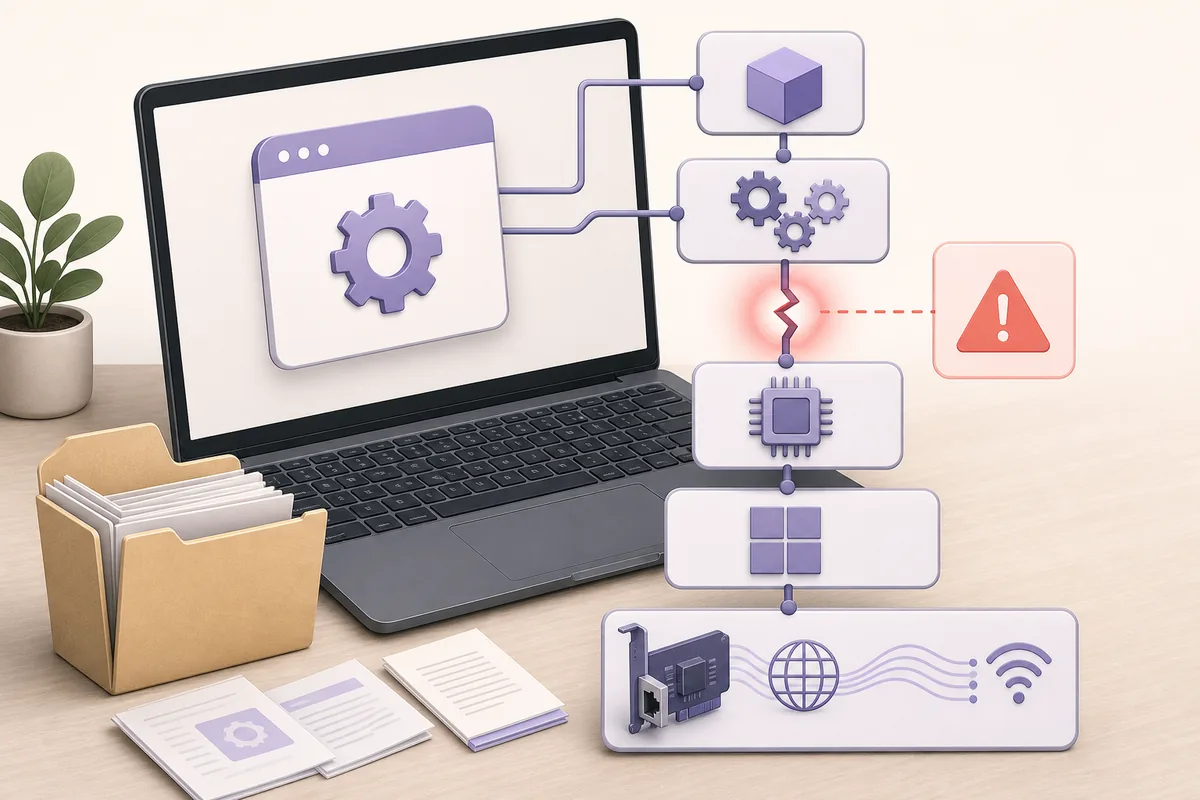
Clumsy ist kein gewöhnlicher Geschwindigkeitsmesser. Das Programm nutzt WinDivert, um passenden Datenverkehr in einen kontrollierten Testpfad zu leiten. Je nach Modul können Pakete verzögert, verworfen, dupliziert, umsortiert oder verändert werden. Eine Windows-Defender-Warnung bei Clumsy kann deshalb einen Treiber oder eine Verhaltensregel betreffen und nicht nur eine normale Desktop-Anwendung.
Der Endpunktschutz kann Reputation, Verhalten, Treiberregeln und die Prüfung des Archivs kombinieren. Die Meldung kann sich auf die EXE, den Treiber, einen temporären Ordner oder ein Nutzungsmuster beziehen. Notieren Sie Erkennungsname und betroffenen Pfad. Eine allgemeine Warnung ist weder automatisch ein Malware-Beweis noch eine Sicherheitsgarantie.
Die WinDivert-Dokumentation erklärt die Treiberfunktion. Für die Herkunft von Clumsy hilft die GitHub-Prüfanleitung.
02
Prüfen Sie den offiziellen Clumsy-Download vor der Entscheidung
Die erste Frage lautet nicht „Wie schalte ich die Warnung aus?“, sondern „Welche Datei habe ich geladen und lässt sie sich zum veröffentlichten Release zurückverfolgen?“.
Das für diese Seite geprüfte offizielle Release ist Clumsy 0.3 im GitHub-Repository jagt/clumsy. Es enthält Win32- und Win64-ZIP-Dateien in den Varianten A, B und C. Laut Release-Notizen verwenden die Varianten unterschiedliche WinDivert-Signaturen, bieten aber dieselben Clumsy-Funktionen. Wählen Sie die Architektur aus den Windows-Systeminformationen und beginnen Sie mit A, sofern Ihr freigegebener Testablauf nichts anderes vorsieht.
Nutzen Sie die offizielle Release-Seite 0.3, keine Countdown-Seite, keinen Mirror und keinen umgepackten Installer. Stimmen Name, Größe oder vollständiger SHA-256 nicht, Datei in Quarantäne verschieben und über die offizielle Quelle neu laden.
| Prüfung | Dokumentieren | Warum es zählt |
|---|---|---|
| Repository | jagt/clumsy und Tag 0.3 | Trennt Projektdatei und ähnlich benannten Mirror. |
| Archiv | Win32/Win64, A/B/C und exakter Name | Architektur und Signatur bestimmen den geprüften Inhalt. |
| Größe | Vollständige Bytezahl des ZIP | Ein gekürztes oder neu gepacktes Archiv kann gleich heißen. |
| Hash | Vollständiger SHA-256 des geprüften Datensatzes | Der Digest vergleicht Bytes statt nur Namen. |
| Kontext | Erkennung, Pfad und Sicherheitsereignis | Der Schutz kann auf Treiber oder Verhalten reagieren. |
Das offizielle Release belegt die Herkunft, verpflichtet aber keine Sicherheitsrichtlinie zur Freigabe eines Paketumleitungstreibers. Diese Entscheidungen getrennt halten.
03
Lesen Sie, was Windows-Sicherheit tatsächlich erkannt hat
Öffnen Sie Windows-Sicherheit und den Schutzverlauf. Notieren Sie Erkennungsname, Datei, vollständigen Pfad, Aktion und Zeitpunkt. Ein isolierter Treiber, eine Reputationswarnung für das ZIP und eine Richtliniensperre des Unternehmens sind unterschiedliche Ereignisse. Kopieren Sie die Angaben, bevor Sie den Verlauf löschen.
Prüfen Sie, ob der Pfad zum verifizierten Archiv oder zu einem unerwarteten temporären Ordner gehört. Auch ein offizielles Release muss bei einer Warnung geprüft werden; ein unbekannter Mirror ist dagegen ein guter Grund zum Abbruch. Stellen Sie nichts wieder her, nur weil der Dateiname „clumsy“ enthält oder ein Kommentar von einem Fehlalarm spricht.
Wenn die Erkennung unklar bleibt, speichern Sie den genauen Text und fragen Sie Geräteadministrator oder Sicherheitsteam. Vermutungen führen leicht zu einer zu großen Ausnahme.
- Ereignis sichernErkennungsname, Pfad, Aktion und Zeitpunkt vor Wiederherstellung oder Löschung speichern.
- Herkunft abgleichenRepository, Tag, Name, Größe und SHA-256 mit dem offiziellen Asset vergleichen.
- Verantwortung klärenFeststellen, ob das Gerät privat, im Labor oder organisatorisch verwaltet ist.
- Kontrolliert reagierenFreigegebenem Ablauf folgen; eine Ausnahme nicht als erste Diagnose verwenden.
04
Offizielle Warnung und unsauberes Repack unterscheiden
Nach einer Blockierung durch ein Sicherheitsprodukt nach einer höheren Versionsnummer zu suchen, ist ein häufiger Fehler. Suchergebnisse nennen möglicherweise 0.4, 0.4 v2 oder 0.6, doch die für dieses Update geprüfte offizielle Release-Historie von jagt/clumsy endet bei 0.3. Eine größere Zahl beweist keine neuere offizielle Build.
Stammt die Datei von einer Drittseite, Test abbrechen und zum offiziellen Release zurückkehren. Verwenden Sie keinen Installer, der einen Wrapper hinzufügt, Dateien verändert oder zum Abschalten des Schutzes auffordert. Baut eine Organisation ein legitimes internes Binary, behandeln Sie es als eigenes Artefakt und dokumentieren Repository, Commit, Buildprozess, Prüfer und Checksumme.
Die Trennung hilft auch bei Fehlalarmuntersuchungen. Ein Sicherheitsteam kann ein bekanntes Archiv mit reproduzierbarem Hash prüfen, aber keine klare Entscheidung über ein ZIP treffen, dessen Herausgeber und Inhalt unbekannt sind.
- Repository und offizieller Release-Tag sind sichtbar.
- Architektur und Dateiname passen zum Release-Asset.
- Der vollständige SHA-256 stimmt mit den dokumentierten Bytes überein.
- Kein unerklärter Installer, Wrapper oder zusätzliches Binary wurde eingefügt.
- Testverantwortlicher und reversible Wiederherstellung sind festgelegt.
05
Wählen Sie die Antwort passend zum Gerät
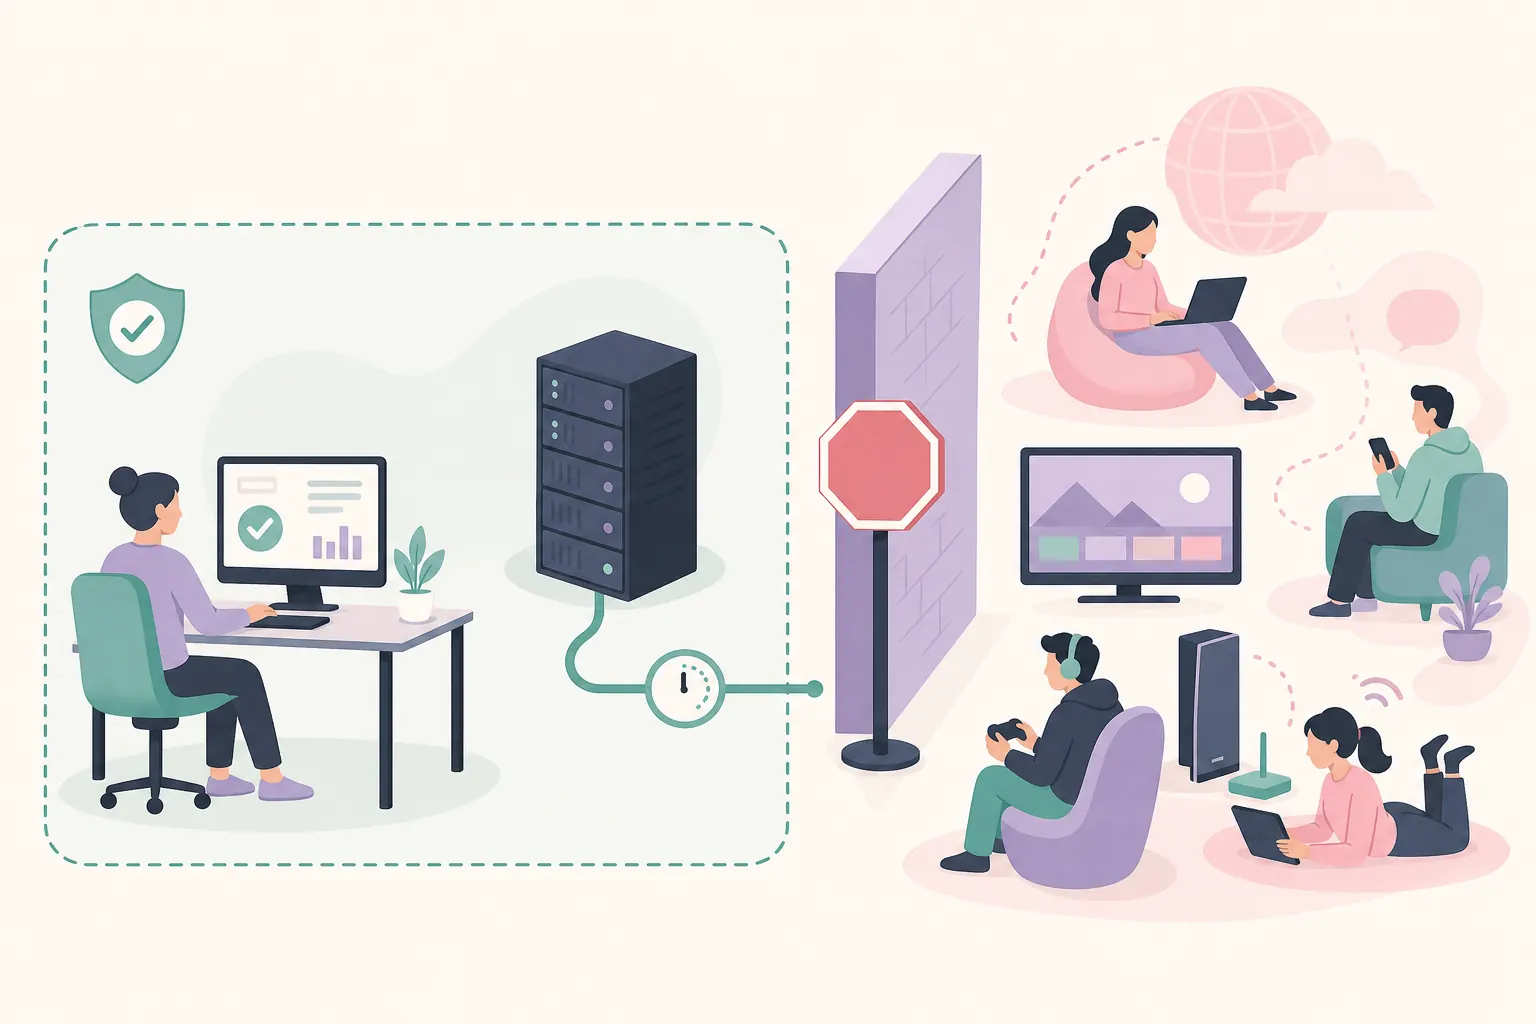
Es gibt keine allgemeine Antwort auf „Zulassen“. Ein Wegwerf-Labor, ein Familien-PC und ein Unternehmensgerät haben unterschiedliche Eigentümer und Risiken. Wählen Sie die kleinste Maßnahme für einen autorisierten Test und halten Sie die ursprüngliche Schutzkonfiguration zur Rückkehr bereit.
Auf einem verwalteten Gerät übergeben Sie Release-URL, Dateiname, Hash, Erkennungsdetails und Testzweck an den Administrator, statt die Richtlinie selbst zu ändern.
| Situation | Sicherer nächster Schritt | Vermeiden |
|---|---|---|
| Geprüftes Archiv auf freigegebenem Labor-PC | Zeitlich begrenzte, enge Freigabe mit dokumentierter Rücknahme anfordern. | Dauerhafte Ausnahme für den gesamten Downloadordner. |
| Firmen- oder Schulgerät | Quelle, Hash und Ereignis an IT/Sicherheit geben. | Defender ändern oder Treiber ohne Freigabe löschen. |
| Unbekannter Mirror oder veränderte Datei | Quarantäne oder Löschung und Neustart über das offizielle Release. | Wiederherstellen, weil ein Forum Fehlalarm behauptet. |
| Wiederholte Sperre trotz Prüfung | Windows-Build und Erkennungsname für eine Prüfung sammeln. | Zufällige Builds laden, bis eine startet. |
06
Wenn ein freigegebener Test eine temporäre Ausnahme braucht
Nur Gerätebesitzer oder autorisierte Administratoren sollten eine Wiederherstellung oder Ausnahme genehmigen. Beschränken Sie sie auf den geprüften Ordner oder die exakte Datei, legen Sie eine Zeitspanne fest und entfernen Sie sie nach dem Test. Dokumentieren Sie Genehmiger, geprüften Hash und Rücknahmeweg.
Schließen Sie nicht den gesamten Downloadordner, das Benutzerprofil oder alle ZIP-Dateien aus. Ermöglicht das Produkt keine enge Begrenzung, verwenden Sie eine freigegebene VM oder einen Labor-PC statt ein Produktionsgerät zu schwächen.
Nach der Genehmigung einen kleinen Test ausführen, Stop wählen, Clumsy schließen und die normale Verbindung prüfen. Bei jeder Dateiänderung Quelle und Hash erneut prüfen.
Besitzer, Zeitraum und Rücknahme der Ausnahme dokumentieren.
07
Wenn auf die Warnung Clumsy-Fehlercode 3 folgt
Eine Defender-Warnung und Fehlercode 3 können in derselben Sitzung erscheinen, sind aber nicht dieselbe Diagnose. Fehlercode 3 bedeutet häufig, dass Clumsy den WinDivert-Filterpfad nicht starten konnte. Unvollständige Extraktion, fehlende Dateien, Berechtigungen oder ein Dienstkonflikt können eine Rolle spielen, obwohl das ZIP geprüft ist.
Clumsy und andere Pakettools schließen, die vollständige offizielle Extraktion prüfen und autorisierten Administratorzugriff verwenden. Wenn WinDivert nicht startet oder gelöscht werden kann, genaue Meldung sichern und vor Änderungen den Dienstbesitzer feststellen.
Für den Dienstweg die ausführliche Clumsy-Fehlercode-3-Anleitung verwenden. Diese Seite bleibt bei der Sicherheitsentscheidung: Artefakt prüfen, Erkennung verstehen und Eigentümer einbeziehen.
08
Test mit Wiederherstellungsnachweis beenden
Vor dem Aktivieren von Clumsy eine normale Anwendungsaktion festhalten. Im freigegebenen Test jeweils nur eine Bedingung ändern und den Filter eng halten. Danach Stop wählen, Anwendung schließen und die Referenzaktion wiederholen. Bleibt das Verhalten auffällig, VPN, Proxy, Firewall und andere Netztools prüfen.
Für eine reproduzierbare Sicherheitsprüfung Windows-Build, Clumsy-Version, Archivname, vollständigen SHA-256, Erkennungstext, Ausnahmebesitzer, Filter, Modulwerte und Wiederherstellungsergebnis zusammenhalten. Sensible Daten vor dem Teilen entfernen.
Bleibt der Fehler mit einem geprüften offiziellen Asset reproduzierbar, den offiziellen Issue-Tracker oder den Meldeweg des Sicherheitsanbieters verwenden. Die Clumsy-Anleitung beschreibt wiederholbare Tests.
- Baseline vor jeder Beeinträchtigung speichern.
- Pro Lauf einen Filter und eine Änderung verwenden.
- Stop wählen und normale Funktion nachweisen.
- Temporäre Freigabe nach dem Test entfernen.
- Genaue Belege statt einer unbelegten Sicherheitsbehauptung teilen.
Häufige Fragen
Clumsy- und Windows-Defender-FAQ
Ist Clumsy Malware, weil Windows Defender es meldet?
Nicht zwingend. Clumsy nutzt WinDivert für ausgewählte Pakete, daher kann der Schutz Treiber oder Verhalten prüfen. Quelle, Archiv und SHA-256 verifizieren und die Erkennung lesen.
Soll ich Windows Defender für Clumsy deaktivieren?
Nein. Den Schutz nicht pauschal abschalten. Ein Laborbesitzer kann eine enge temporäre Ausnahme prüfen; verwaltete Geräte laufen über IT oder Sicherheit.
Wie prüfe ich einen Clumsy-Download?
Offizielles Release 0.3 verwenden, Architektur und A/B/C-Variante abgleichen, Größe vergleichen und den vollständigen SHA-256 berechnen. Nicht nur dem Mirror-Namen vertrauen.
Warum braucht Clumsy einen Treiber?
Clumsy verwendet WinDivert, um Pakete für Latenz-, Verlust- und andere kontrollierte Tests zu filtern und erneut einzuspeisen. Dieses Verhalten wird stärker geprüft.
Ändert Windows 11 die Defender-Entscheidung?
Die offizielle README nennt Windows 7, 8 und 10, nicht Windows 11. Build, Richtlinie und Treiber prüfen und kein inoffizielles Paket als Reparatur ansehen.
Soll ich nach der Warnung Clumsy 0.4 oder 0.6 laden?
Nein. Die am 15. September 2026 geprüfte offizielle Historie endet bei 0.3. Höhere Nummern an anderer Stelle sind keine verifizierten offiziellen Fixes.