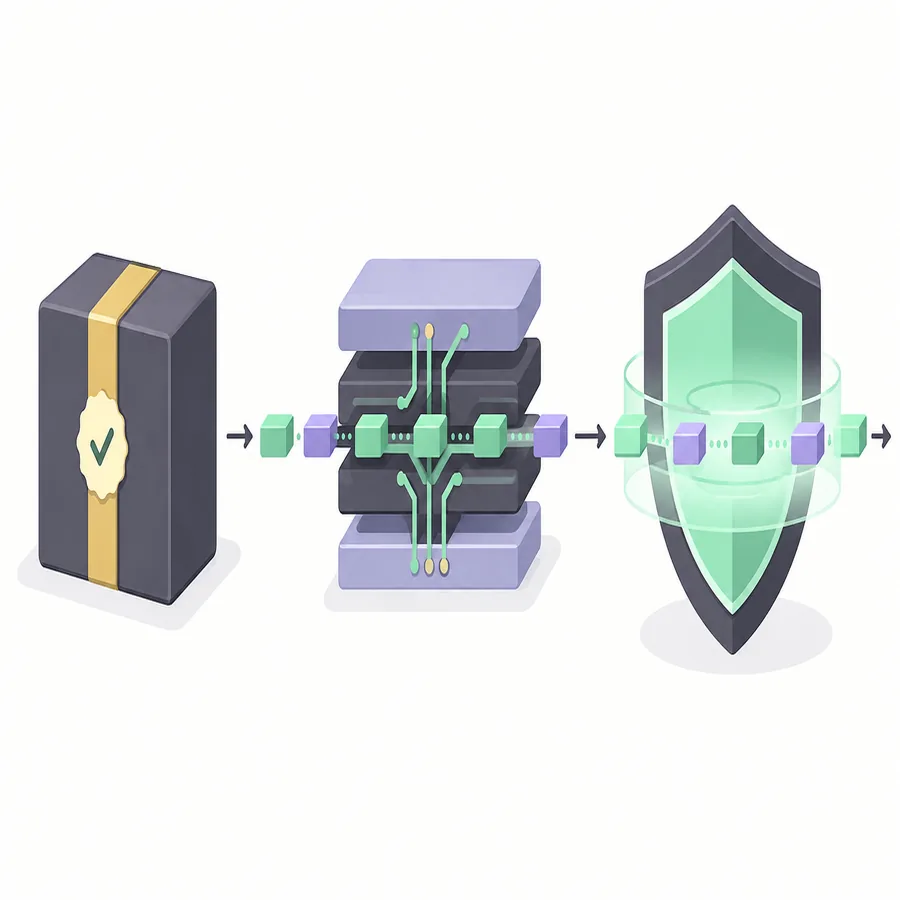
Per un avviso di Windows Defender su Clumsy, inizia dalla provenienza, non da un'esclusione. Confronta tag, nome dell'archivio, byte e SHA-256 con la release ufficiale 0.3. Poi controlla cosa e dove ha rilevato Windows Security. Se il dispositivo è gestito, chiedi all'amministratore.
01
Perché può comparire un avviso di Windows Defender per Clumsy
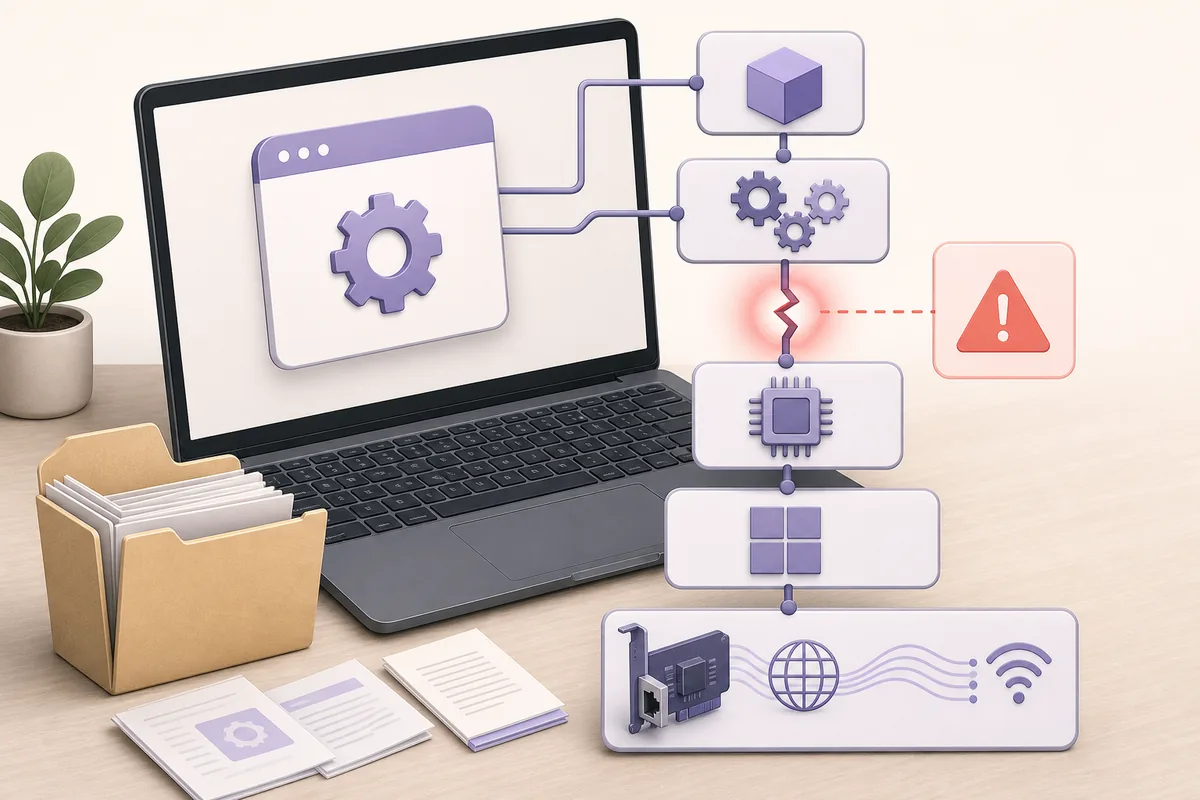
Clumsy non è un semplice misuratore di velocità. Usa WinDivert per inserire i pacchetti in un percorso controllato e può ritardare, eliminare, duplicare, riordinare o modificare il traffico. Per questo l'avviso può riguardare un driver o una regola comportamentale, non una normale utility desktop.
La protezione può usare reputazione, comportamento, regole per i driver o ispezione dell'archivio. L'avviso può riferirsi a eseguibile, driver, percorso di estrazione o uso: annota rilevamento e percorso invece di interpretare un avviso generico come prova di malware o sicurezza.
Leggi la documentazione di WinDivert e la guida alla verifica di Clumsy su GitHub del sito per il contesto della fonte.
02
Verifica il download ufficiale di Clumsy prima di decidere
La prima domanda non dovrebbe essere ‘Come disattivo l'avviso?’, ma ‘Quale file esatto ho scaricato e posso ricondurlo alla release pubblicata?’.
La release ufficiale verificata è Clumsy 0.3 del repository GitHub jagt/clumsy. Contiene ZIP Win32 e Win64 nelle varianti A, B e C. Le firme WinDivert cambiano, ma le funzioni sono le stesse. Inizia con l'architettura di Windows System Information e l'archivio A, salvo indicazioni diverse della procedura approvata.
Usa la pagina ufficiale della release 0.3, non una pagina con conto alla rovescia, un mirror o un installer ripacchettizzato. Se il file locale differisce per nome pubblicato, dimensione o SHA-256 completo, mettilo in quarantena e procurati una copia pulita.
| Controllo | Cosa registrare | Perché è importante |
|---|---|---|
| Repository | jagt/clumsy e tag 0.3 | Separa l'asset del progetto da un mirror simile. |
| Archivio | Win32/Win64, variante A/B/C e nome esatto | Architettura o firma diversa cambia l'artefatto valutato. |
| Dimensione | Byte completi dello ZIP | Un file troncato può mantenere lo stesso nome. |
| Hash | SHA-256 completo del record della release verificata | Il digest confronta i byte, non solo l'etichetta. |
| Contesto | Nome del rilevamento, percorso ed evento di sicurezza | Il prodotto endpoint può reagire a un driver o a una regola comportamentale. |
La release ufficiale è una prova della provenienza, non una promessa che ogni policy dell'endpoint consentirà un driver di deviazione dei pacchetti. Tieni separata la decisione sul download da quella sulla sicurezza.
03
Leggi cosa ha rilevato davvero Windows Security
Apri Windows Security e controlla la cronologia della protezione. Annota rilevamento, file, percorso, azione e timestamp. Un driver in quarantena, un avviso di reputazione sullo ZIP e un blocco aziendale sono eventi diversi: copia i dettagli prima di cancellare la cronologia.
Controlla se il percorso appartiene all'archivio verificato o a una cartella temporanea. Un avviso della release ufficiale merita una verifica; quello di un mirror sconosciuto è motivo per fermarsi. Non ripristinare un file perché il nome contiene ‘clumsy’ o un commento lo definisce innocuo.
Se non capisci il rilevamento, salva il testo esatto e chiedi al responsabile del dispositivo o al team di sicurezza.
- Registra l'eventoSalva nome del rilevamento, percorso, azione e timestamp prima di rimuovere o ripristinare qualsiasi elemento.
- Confronta la provenienzaConfronta il file con repository ufficiale, tag della release, nome, dimensione e SHA-256.
- Controlla la proprietàStabilisci se dispositivo e rete sono personali, di laboratorio o gestiti da un'organizzazione.
- Scegli una risposta controllataSegui il flusso di sicurezza approvato; non usare un'esclusione come primo passaggio diagnostico.
04
Distingui un avviso ufficiale da un file ripacchettizzato non sicuro
Un errore comune è cercare una versione più alta dopo un blocco. I risultati possono citare 0.4, 0.4 v2 o 0.6, ma la cronologia ufficiale verificata termina alla 0.3. Un numero più grande non prova una build ufficiale più recente.
Se il file proviene da terzi, interrompi il test e riparti dalla release ufficiale. Non usare un installer che aggiunge un wrapper, modifica il contenuto o chiede di disattivare la protezione. Un binario interno va trattato come artefatto separato, con repository, commit, build, revisore e checksum registrati.
Un team di sicurezza può esaminare un archivio noto con hash riproducibile, non uno ZIP di cui non sono chiari editore e contenuto.
- Il repository ufficiale e il tag della release sono visibili.
- Nome dell'archivio e architettura corrispondono all'asset della release.
- Lo SHA-256 completo corrisponde ai byte ufficiali registrati.
- Non sono stati aggiunti installer, wrapper o eseguibili non spiegati.
- Il test ha un responsabile chiaro e un piano di ripristino reversibile.
05
Scegli la risposta adatta al contesto del dispositivo
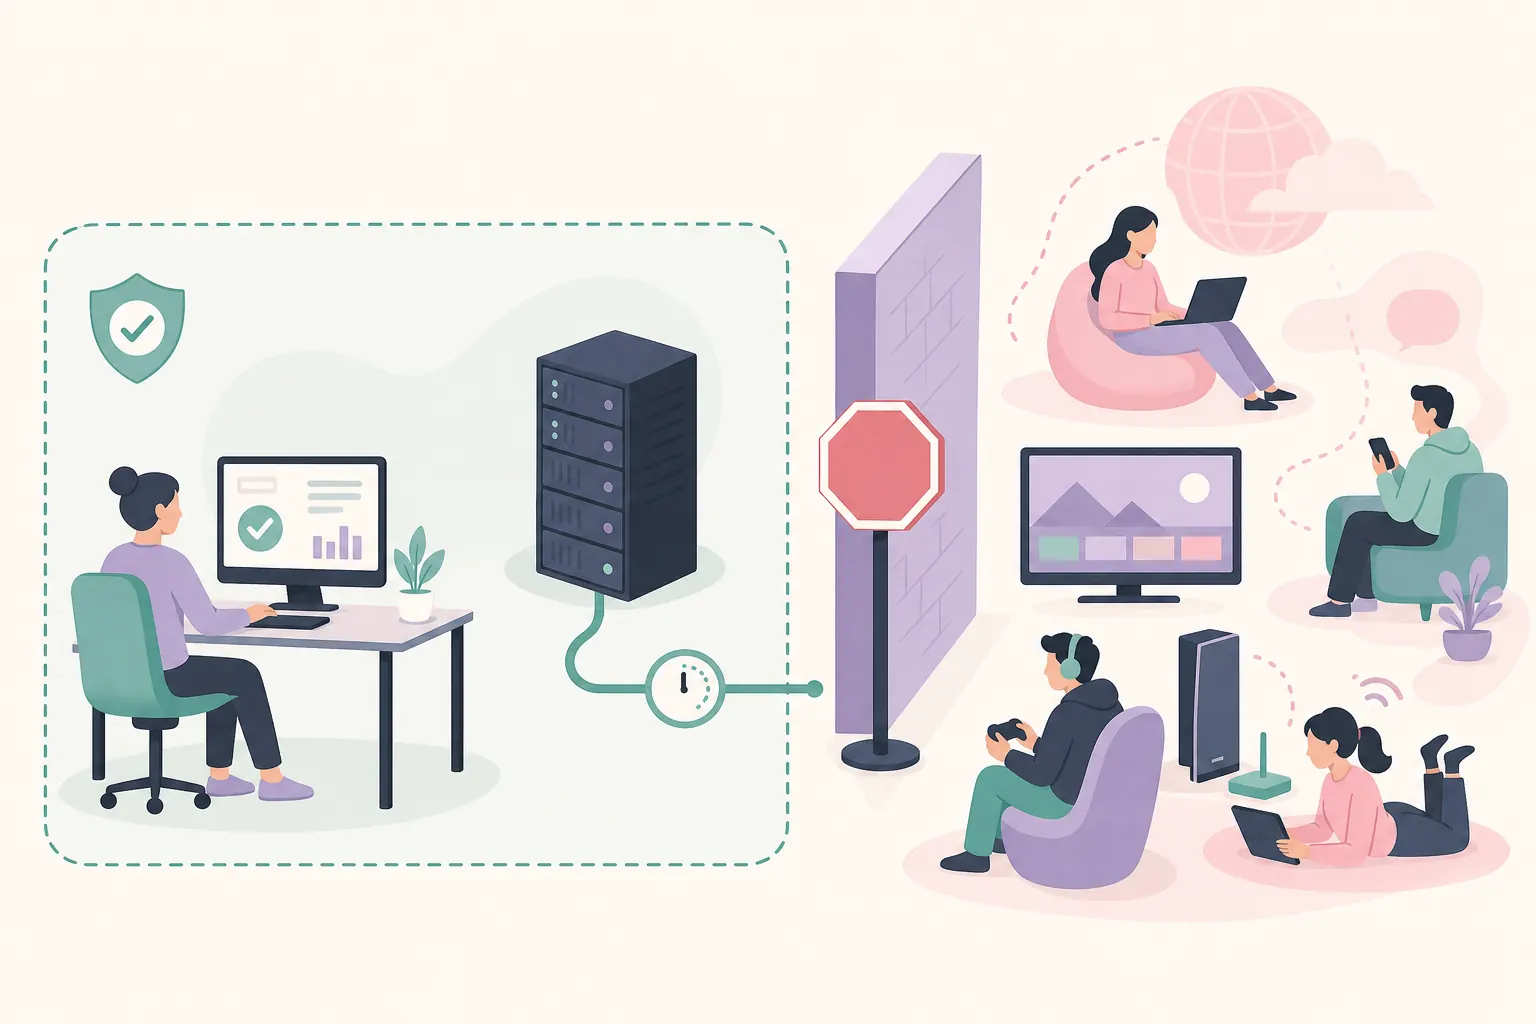
Non esiste una risposta universale ‘consenti’. Un laboratorio, un PC familiare e un endpoint aziendale hanno rischi diversi. Usa la risposta più limitata per un test autorizzato e conserva la configurazione originale.
Su un computer gestito, invia all'amministratore URL, nome, hash, rilevamento e scopo del test invece di cambiare la policy.
| Situazione | Passo successivo più sicuro | Da evitare |
|---|---|---|
| Archivio verificato su un PC di laboratorio approvato | Chiedi al proprietario di valutare un'approvazione temporanea e circoscritta e registra il passaggio di ripristino. | Esclusioni permanenti per un'intera cartella di download. |
| Dispositivo aziendale o scolastico | Fornisci fonte ufficiale, hash ed evento di rilevamento a IT/sicurezza. | Cambiare la policy di Defender o eliminare un driver senza autorizzazione. |
| Mirror sconosciuto o file alterato | Elimina o metti in quarantena il file e riparti dalla release ufficiale. | Ripristinarlo perché un forum lo definisce un falso positivo. |
| Blocco ripetuto dopo la verifica | Raccogli build di Windows e nome del rilevamento per una revisione di sicurezza. | Scaricare build casuali finché una non funziona. |
06
Se un test approvato richiede un'eccezione temporanea
Solo il proprietario del dispositivo o un amministratore autorizzato dovrebbe approvare un ripristino o un'esclusione. Usa la cartella estratta verificata o il file esatto, limita il tempo e rimuovi l'eccezione dopo il test. Registra approvatore, motivo, hash esaminato e ripristino della protezione.
Non escludere Downloads, il profilo utente o ogni ZIP. Se non esiste un percorso ristretto, usa una VM o un computer di laboratorio approvato.
Dopo l'approvazione, esegui un test piccolo, seleziona Stop, chiudi Clumsy e verifica la connessione normale. Ripeti fonte e hash se il file cambia.
Registra il responsabile dell'eccezione, la finestra temporale e il ripristino.
07
Quando l'avviso è seguito dal codice di errore 3 di Clumsy
Un avviso di Defender e il codice 3 di Clumsy possono comparire insieme, ma non sono la stessa diagnosi. Il codice 3 di solito significa che Clumsy non ha avviato il filtraggio WinDivert. Estrazione incompleta, file mancanti, permessi o conflitti di servizio possono contare anche con un archivio verificato.
Chiudi Clumsy e gli altri strumenti, ricontrolla l'estrazione ufficiale e usa accesso amministrativo autorizzato. Se WinDivert non si avvia o non può essere rimosso, registra il messaggio e controlla il proprietario del servizio prima di modificarlo.
Per il servizio usa la guida al codice di errore 3 di Clumsy. Questa pagina resta sulla decisione di sicurezza: verifica l'artefatto, comprendi il rilevamento e coinvolgi il proprietario prima di cambiare driver o policy.
08
Concludi il test lasciando prove del ripristino
Prima di abilitare Clumsy, registra un'azione normale. Durante il test approvato, modifica una condizione alla volta e mantieni il filtro ristretto. Al termine seleziona Stop, chiudi l'applicazione e ripeti l'azione. Se resta anomala, controlla VPN, proxy, firewall e altre utility.
Per una revisione ripetibile, conserva build Windows, versione, nome, SHA-256, rilevamento, responsabile, filtro, valori dei moduli e risultato del ripristino. Rimuovi i dettagli sensibili dal report.
Se il problema resta riproducibile, usa il tracker ufficiale delle issue o il percorso di segnalazione del fornitore di sicurezza. La guida all'uso di Clumsy tratta i test ripetibili.
- Salva la baseline prima di applicare qualsiasi alterazione.
- Mantieni un filtro e una modifica per ogni esecuzione del test.
- Seleziona Stop e dimostra che il comportamento normale è tornato.
- Rimuovi l'approvazione temporanea dopo il test autorizzato.
- Condividi prove esatte, non un'affermazione non verificata che il file sia sicuro.
Domande frequenti
Domande frequenti su Clumsy e Windows Defender
Clumsy è malware perché Windows Defender lo segnala?
Non necessariamente. Clumsy usa WinDivert per pacchetti selezionati, quindi la protezione può esaminare il driver o il comportamento. Verifica fonte, archivio e SHA-256, poi controlla il rilevamento.
Devo disattivare Windows Defender per eseguire Clumsy?
No. Non disattivare la protezione come soluzione generale. Il proprietario di un laboratorio autorizzato può valutare un'eccezione temporanea e circoscritta; sui dispositivi gestiti bisogna passare da IT o sicurezza.
Come verifico un download di Clumsy?
Usa la release ufficiale 0.3, abbina architettura e nome A/B/C, confronta la dimensione in byte e calcola lo SHA-256 completo. Non affidarti solo al nome di un mirror.
Perché Clumsy ha bisogno di un driver?
Clumsy si basa su WinDivert per abbinare e reiniettare pacchetti durante condizioni controllate di latenza, perdita e altro. Questo comportamento a basso livello riceve controlli più severi dall'endpoint.
Il supporto a Windows 11 cambia la decisione di Defender?
Il README elenca Windows 7, 8 e 10, senza promettere Windows 11. Esamina build locale, policy e stato del driver; non presumere che un pacchetto non ufficiale sia la soluzione.
Devo scaricare Clumsy 0.4 o 0.6 dopo un avviso?
No. La cronologia ufficiale verificata il 15 settembre 2026 termina alla 0.3. Etichette più alte trovate altrove non sono correzioni ufficiali verificate.