Para una alerta de Windows Defender en Clumsy, empieza por la procedencia, no por una exclusión. Compara etiqueta, nombre del ZIP, bytes y SHA-256 con la release oficial 0.3. Después revisa qué detectó Windows Security y dónde. En un equipo administrado, consulta al administrador; no desactives Defender ni descargues un paquete modificado 0.4/0.6.
01
Por qué puede aparecer una alerta de Windows Defender para Clumsy
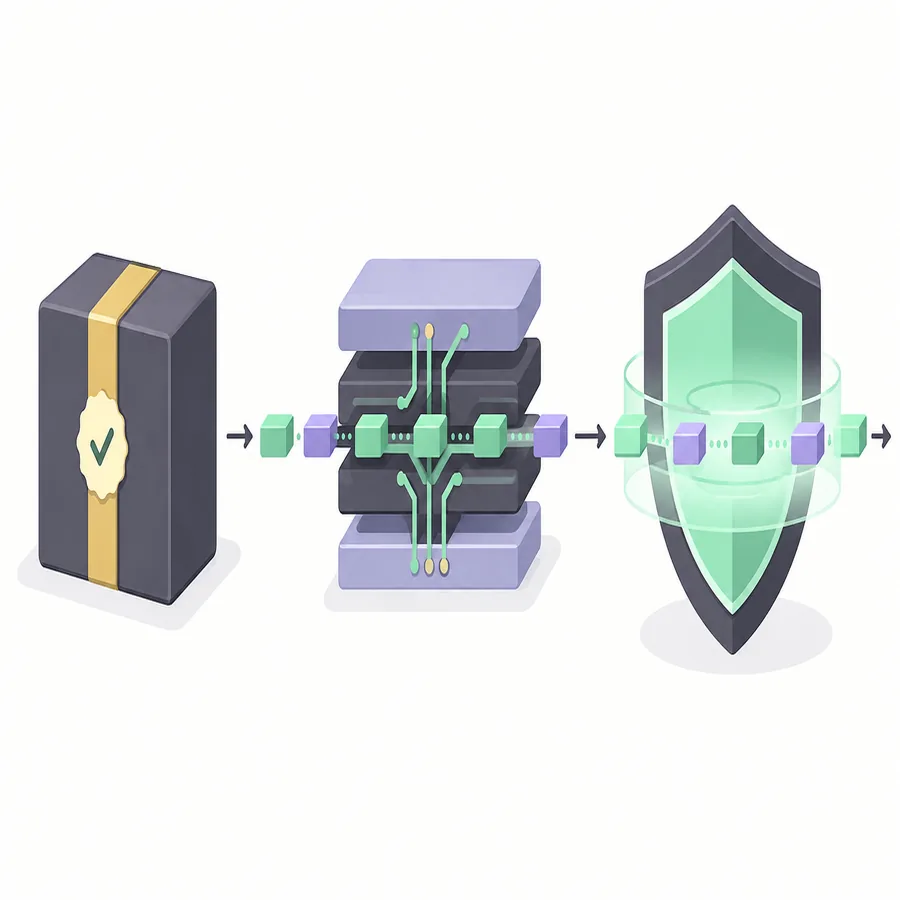
Clumsy no es un simple medidor de velocidad. Usa WinDivert para colocar tráfico coincidente en un recorrido controlado y puede retrasar, descartar, duplicar, reordenar o modificar paquetes. Por eso una alerta puede relacionarse con un controlador o una regla de comportamiento, no con una aplicación de escritorio normal.
La protección puede usar reputación, comportamiento, reglas de controladores o inspección del archivo. El aviso puede referirse al ejecutable, al controlador, a una carpeta temporal o al uso. Anota el nombre de la detección y la ruta: un aviso genérico no prueba malware ni garantiza seguridad.
Consulta la documentación de WinDivert y la guía del sitio sobre cómo verificar Clumsy en GitHub para entender el origen del programa.
02
Verifica la descarga oficial de Clumsy antes de decidir
La primera pregunta no es «¿cómo desactivo el aviso?», sino «¿qué archivo descargué y puedo rastrearlo hasta el release publicado?».
La release oficial comprobada es Clumsy 0.3 del repositorio jagt/clumsy. Incluye ZIP Win32 y Win64 en variantes A, B y C. Las notas indican firmas WinDivert distintas, pero las mismas funciones. Empieza por la arquitectura de Información del sistema y el archivo A, salvo que tu procedimiento autorizado indique otra cosa.
Usa la página oficial del release 0.3, no una página con cuenta atrás, un espejo o un instalador modificado. Si el archivo local no coincide en nombre, tamaño o SHA-256 completo, ponlo en cuarentena y consigue una copia limpia.
| Comprobación | Qué anotar | Por qué importa |
|---|---|---|
| Repositorio | jagt/clumsy y etiqueta 0.3 | Distingue el archivo del proyecto de un espejo similar. |
| Archivo | Win32/Win64, variante A/B/C y nombre exacto | La arquitectura y la firma cambian el artefacto evaluado. |
| Tamaño | Bytes completos del ZIP | Un archivo truncado puede conservar el nombre visible. |
| Hash | SHA-256 completo del registro verificado | El digest compara los bytes, no solo la etiqueta. |
| Contexto | Detección, ruta y evento de seguridad | El producto puede reaccionar al controlador o al comportamiento. |
El release oficial demuestra procedencia, pero no obliga a todas las políticas de seguridad a permitir un controlador de desvío de paquetes. Mantén separadas ambas decisiones.
03
Lee qué detectó realmente Windows Security
Abre Seguridad de Windows y revisa el Historial de protección. Anota detección, archivo, ruta, acción y hora. Un controlador en cuarentena, un aviso de reputación del ZIP y un bloqueo de la organización son eventos distintos; copia los detalles antes de borrar el historial.
Comprueba si la ruta pertenece al archivo verificado o a una carpeta temporal. Una alerta del release oficial merece revisión; una alerta de un espejo desconocido es razón para detenerse. No restaures un archivo porque contenga «clumsy» o un comentario lo llame falso positivo.
Si no identificas la detección, guarda el texto exacto y pide ayuda al administrador o al equipo de seguridad.
- Registra el eventoGuarda el nombre de la detección, la ruta, la acción y la hora antes de restaurar o eliminar nada.
- Compara la procedenciaRelaciona el archivo con el repositorio oficial, la etiqueta, el nombre, el tamaño y el SHA-256.
- Comprueba quién es el responsableDetermina si el equipo es personal, de laboratorio o administrado por una organización.
- Elige una respuesta controladaSigue el procedimiento aprobado; una exclusión no debe ser el primer diagnóstico.
04
Distingue una alerta legítima de un archivo recompuesto
Un error frecuente es buscar una versión mayor después de un bloqueo. Los resultados pueden mencionar 0.4, 0.4 v2 o 0.6, pero el historial oficial de jagt/clumsy comprobado termina en 0.3. Un número mayor no prueba que sea una compilación oficial.
Si el archivo proviene de una página de terceros, detén la prueba y vuelve al release oficial. No uses un instalador que añada un envoltorio, cambie archivos o pida desactivar la protección. Un binario interno legítimo debe tratarse como otro artefacto: registra repositorio, commit, compilación, revisor y checksum.
El equipo de seguridad puede revisar un ZIP conocido con hash reproducible, no un archivo cuyo editor y contenido no están claros.
- El repositorio y la etiqueta oficial son visibles.
- La arquitectura y el nombre coinciden con el asset del release.
- El SHA-256 completo coincide con los bytes registrados.
- No se añadió un instalador, envoltorio ni ejecutable sin explicar.
- La prueba tiene responsable y un plan de recuperación reversible.
05
Elige la respuesta según el contexto del equipo
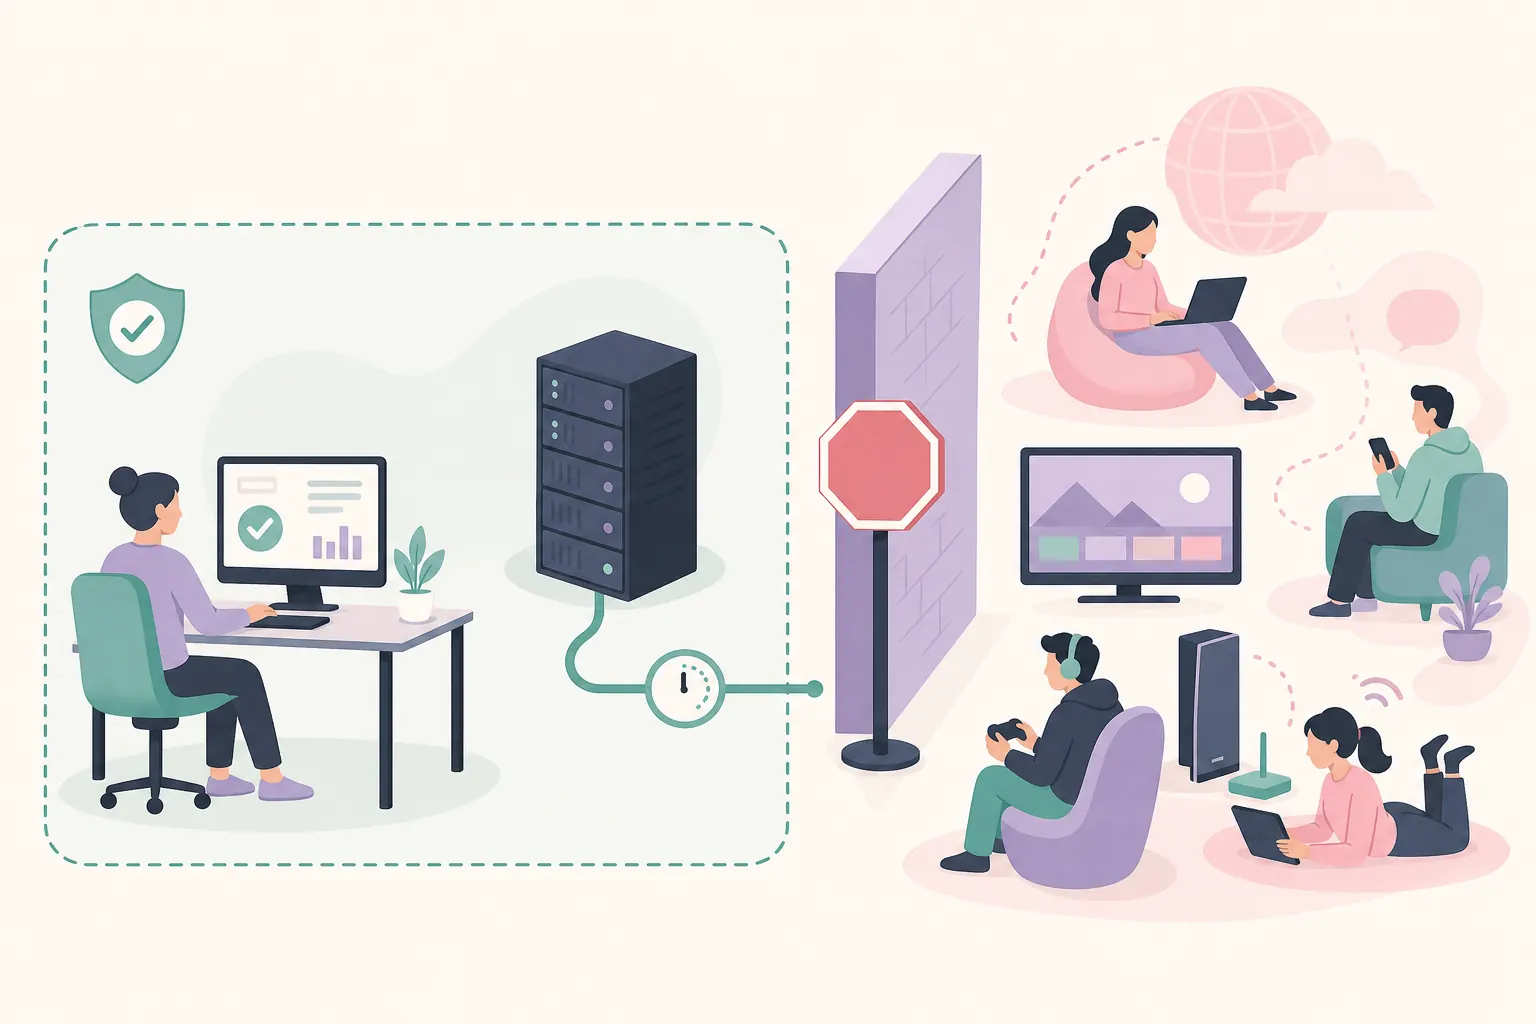
No existe una respuesta universal de «permitir». Un laboratorio, un PC familiar y un endpoint corporativo tienen responsables y riesgos distintos. Usa la respuesta más limitada para una prueba autorizada y conserva la configuración original.
En un equipo administrado, envía al administrador URL, nombre, hash, detección y propósito del test en lugar de cambiar la política.
| Situación | Siguiente paso seguro | Evita |
|---|---|---|
| Archivo verificado en un PC de laboratorio aprobado | Pide al responsable una aprobación temporal y limitada, con reversión documentada. | Exclusiones permanentes para toda la carpeta de descargas. |
| Equipo de empresa o escuela | Entrega la fuente oficial, el hash y el evento a TI o seguridad. | Cambiar Defender o borrar un controlador sin autorización. |
| Espejo desconocido o archivo alterado | Elimínalo o ponlo en cuarentena y vuelve al release oficial. | Restaurarlo porque un foro lo llama falso positivo. |
| Bloqueo repetido tras verificar | Recoge la versión de Windows y el nombre de la detección para revisión. | Descargar versiones al azar hasta que una funcione. |
06
Si una prueba aprobada necesita una excepción temporal
Solo el propietario del equipo o un administrador autorizado debe aprobar una restauración o exclusión. Usa la carpeta extraída o el archivo verificado, limita el tiempo y elimina la excepción al terminar. Registra quién la aprobó, qué hash revisó y cómo se restaurará la protección.
No excluyas Descargas, el perfil completo ni todos los ZIP. Si no hay un alcance controlado, usa una VM o un PC de laboratorio aprobado.
Después, ejecuta una prueba pequeña, pulsa Stop, cierra Clumsy y confirma la conexión normal. Repite la verificación de origen y hash si cambia el archivo.
Registra responsable, ventana temporal y reversión de la excepción.
07
Cuando la alerta aparece junto al error code 3 de Clumsy
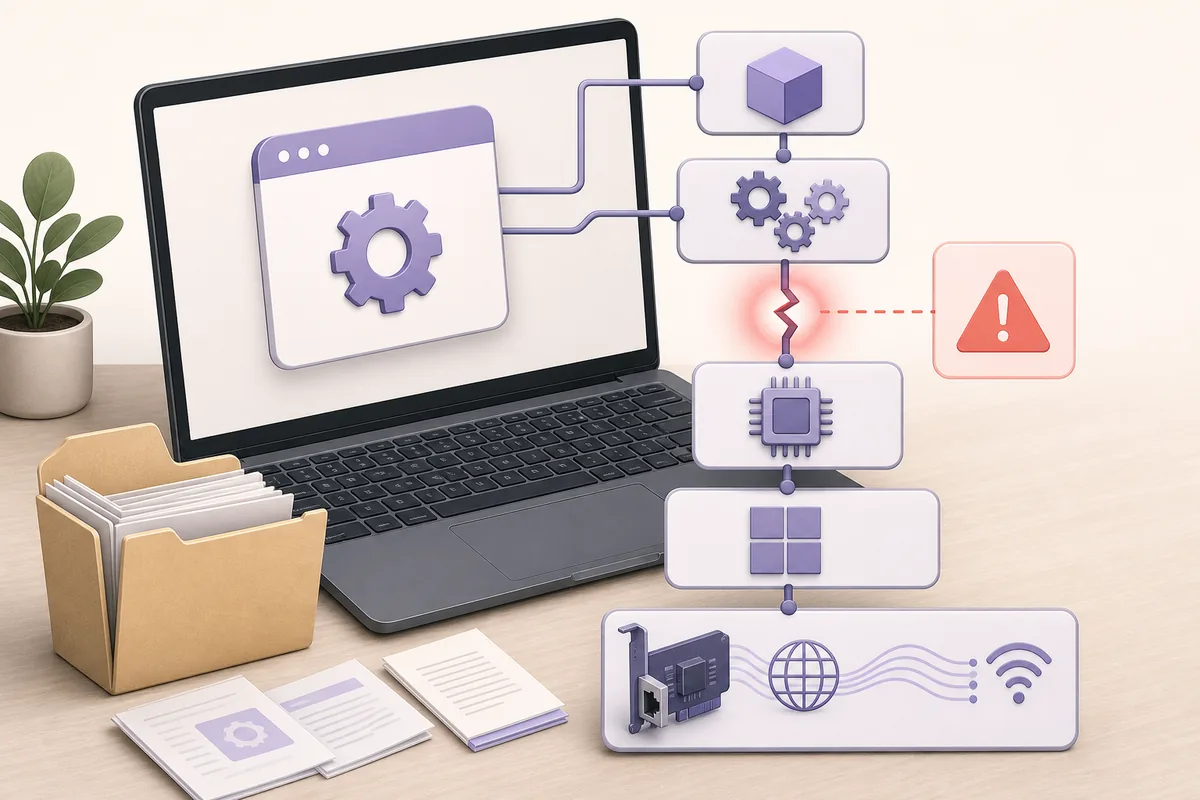
Una alerta de Defender y el error code 3 pueden aparecer juntos, pero no son el mismo diagnóstico. El código 3 suele indicar que Clumsy no inició el filtrado WinDivert. Extracción incompleta, archivos ausentes, permisos o conflictos de servicio pueden influir aunque el ZIP esté verificado.
Cierra Clumsy y otras herramientas, revisa la extracción oficial y usa permisos autorizados. Si WinDivert no inicia o no puede eliminarse, guarda el mensaje e identifica al propietario del servicio antes de cambiarlo.
Consulta la guía de error code 3 de Clumsy. Esta página se centra en verificar el artefacto, entender la detección e involucrar al propietario.
08
Termina la prueba con evidencia de recuperación
Antes de activar Clumsy, registra una acción normal. Durante la prueba aprobada, cambia una condición cada vez y mantén el filtro limitado. Al terminar, pulsa Stop, cierra la aplicación y repite la acción. Si sigue anormal, comprueba VPN, proxy, firewall y otras herramientas.
Para una revisión repetible, conserva Windows, versión, nombre, SHA-256, detección, responsable, filtro, valores y resultado de recuperación. Elimina datos sensibles antes de compartir el informe.
Si el fallo continúa con un asset oficial verificado, usa el issue tracker oficial o el canal del proveedor de seguridad. La guía de uso de Clumsy explica cómo repetir la prueba.
- Guarda la línea base antes de aplicar una condición.
- Mantén un filtro y un cambio por ejecución.
- Pulsa Stop y demuestra que volvió el comportamiento normal.
- Elimina la aprobación temporal al acabar.
- Comparte evidencia exacta, no una afirmación no verificada de seguridad.
Preguntas frecuentes
Preguntas frecuentes sobre Clumsy y Windows Defender
¿Clumsy es malware porque Windows Defender lo marca?
No necesariamente. Clumsy usa WinDivert para paquetes seleccionados, por lo que la protección puede revisar el controlador o el comportamiento. Verifica el origen, el archivo y el SHA-256, y revisa la detección.
¿Debo desactivar Windows Defender para ejecutar Clumsy?
No. No desactives la protección como solución general. El propietario de un laboratorio puede revisar una excepción temporal y limitada; un equipo administrado debe pasar por TI o seguridad.
¿Cómo verifico una descarga de Clumsy?
Usa el release oficial 0.3, comprueba arquitectura y variante A/B/C, compara el tamaño y calcula el SHA-256 completo. No confíes solo en el nombre de un espejo.
¿Por qué Clumsy necesita un controlador?
Clumsy depende de WinDivert para hacer coincidir y reintegrar paquetes durante pruebas de latencia, pérdida y otras condiciones controladas. Esa operación recibe más revisión del endpoint.
¿Windows 11 cambia la decisión de Defender?
El README oficial enumera Windows 7, 8 y 10, no promete Windows 11. Revisa la compilación, la política y el estado del controlador; no supongas que un paquete no oficial es una solución.
¿Debo descargar Clumsy 0.4 o 0.6 después del aviso?
No. El historial oficial comprobado el 15 de septiembre de 2026 termina en 0.3. Las etiquetas superiores que aparecen en otros sitios no son soluciones oficiales verificadas.